软件介绍
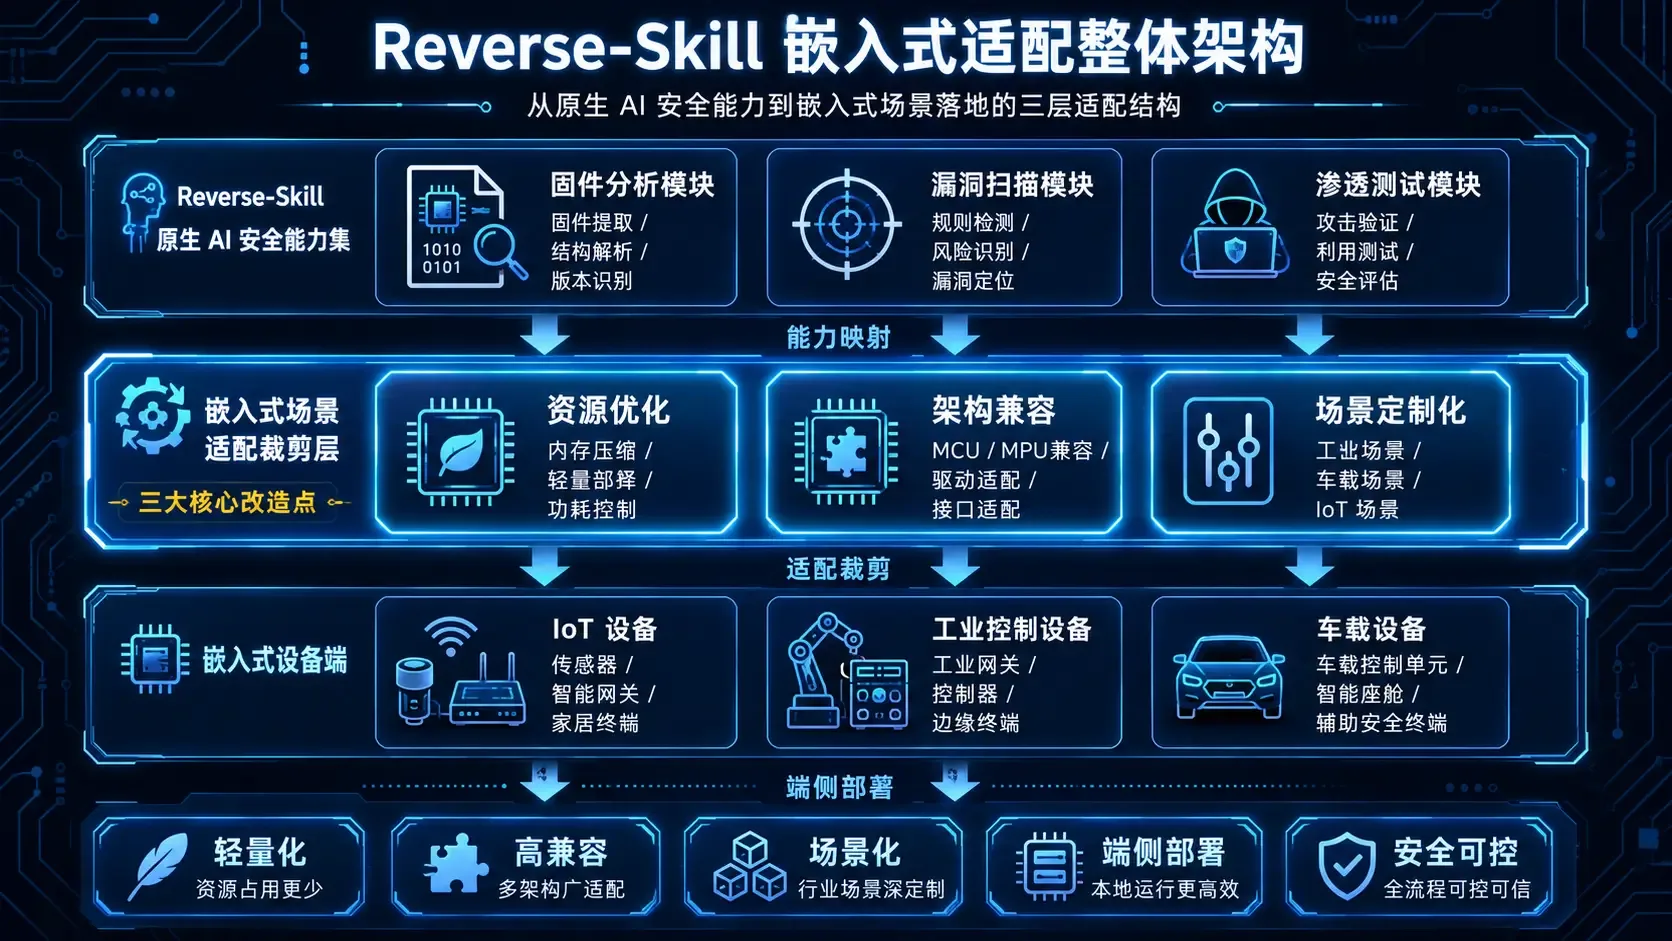
reverse-skill是一款专为AI编程助手设计的技能路由包,由开发者zhaoxuya520开源在GitHub上。该项目旨在解决AI编程工具在垂直领域安全分析任务中的知识盲区问题,让Claude Code、Cursor、Cline等主流AI编程助手能够快速掌握逆向工程、漏洞分析、渗透测试等专业流程。
项目上线仅三个月便获得了35k+星的关注,在安全类开源项目中属于罕见热度。它不替代安全研究者的判断,而是替代”查文档、搭环境、配路径”的准备工作,让AI助手能够按既定Playbook自动执行分析任务。
软件截图
功能特色
- 智能任务路由:通过master-route.ps1自动判断任务类型,路由到对应的skill目录执行分析流程
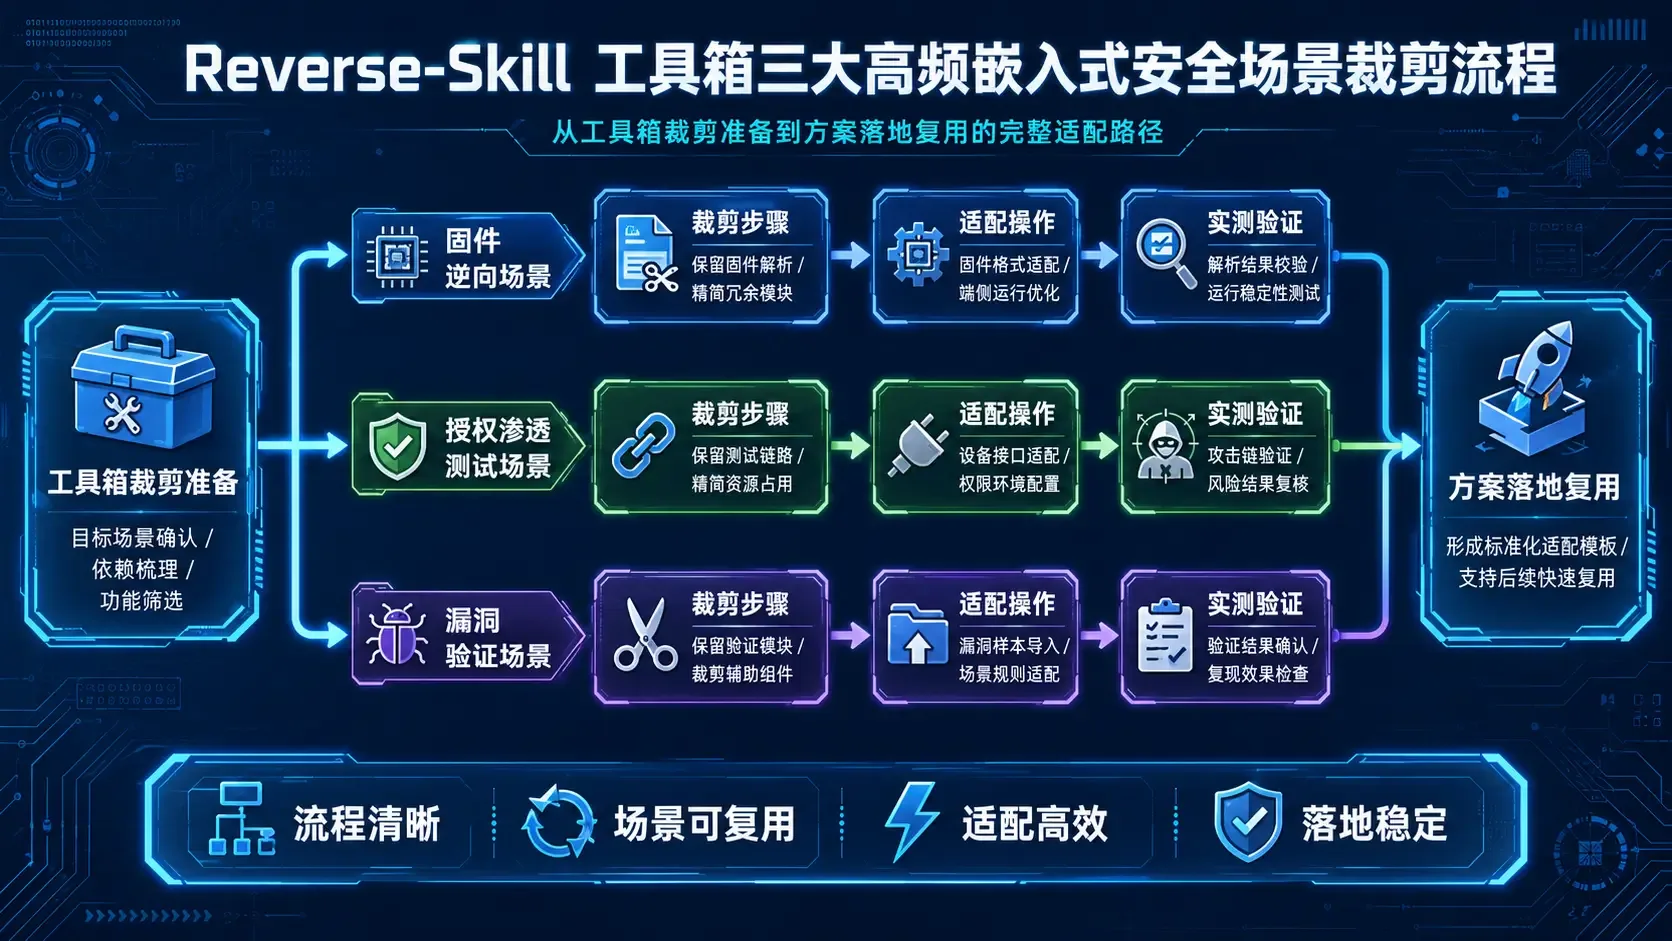
- 覆盖17+分析场景:支持APK逆向、iOS逆向、二进制逆向、.NET、前端JS逆向、OLLVM反混淆、恶意软件分析、渗透测试、固件分析、EDR bypass、CTF竞赛、Pwn漏洞开发、API安全等
- 工具链自动调度:调度jadx、apktool、Frida、radare2、Ghidra、IDA Pro、nmap、Burp Suite等主流安全工具,自动检测本地工具安装情况
- 标准化分析流程:每个场景都有详细的Playbook,定义进入条件、分析步骤、输出格式,确保分析过程规范有序
- 跨平台支持:Windows使用PowerShell,Linux/macOS使用bash,官方提供Kali Linux适配脚本
- 自动进化经验库:每次分析结果写入report和field-journal,逐步积累安全研究经验
支持场景
| 场景 | 入口 |
|---|---|
| APK / Android 逆向 | skills/apk-reverse/ |
| iOS / 移动端 | skills/mobile-reverse/ |
| 二进制逆向 (exe/dll/so/elf) | skills/ida-reverse/ / skills/radare2/ |
| Binary Ninja / HLIL / MLIL / MCP | skills/binary-ninja-reverse/ |
| .NET / C# | skills/dotnet-reverse/ |
| 前端 JS 签名 / 加密参数 | skills/js-reverse/ |
| DSL VM / 风控自定义 VM | skills/reverse-engineering/dsl-vm-reverse/ |
| HTTP 抓包 / 请求重放 | anything-analyzer、Reqable MCP + js-reverse/ |
| 恶意软件 / YARA | skills/malware-analysis/ |
| 渗透测试 / 漏洞扫描 | skills/pentest-tools/ |
| 攻击链 / 红队编排 | skills/attack-chain/ |
| Case 证据审查 / 报告交接 | skills/case-review/ |
| CTF 竞赛 | CTF-Sandbox-Orchestrator/(42 个子技能) |
| 固件 / IoT | skills/firmware-pentest/ |
| 补丁差分 / N-day | skills/patch-diff-exploit/ |
| Pwn / 漏洞利用 | skills/pwn-chain/ |
| EDR 绕过 | skills/edr-bypass-re/ |
| API / GraphQL | skills/api-security/ |
| 供应链 / SBOM | skills/supply-chain-security/ |
| LLM / AI 安全 | skills/llm-security/ |
| OLLVM 脱密 | skills/reverse-engineering/references/ollvm-deobfuscation.md |
| 图表 / 报告 | skills/diagram-generator/ / skills/docs-generator/ |
此版特色
当前版本是reverse-skill的首个正式版,已涵盖安全研究的核心场景。项目采用MIT开源协议,社区活跃,持续迭代中。其独特价值在于填补了AI编程助手与安全研究工具链之间的空白,让开发者能够以更低门槛进行专业安全分析。
吾乐吧软件站提醒大家:使用的时候,AI可能会拒绝执行破解操作。你需要引导AI工具,方法挺多的,具体就不展开讲了