软件介绍
REA(Reverse Engineer Anything)是一个以 MCP 服务形式提供的逆向分析工具,核心理念是「逆向一切」——把专业的逆向能力直接接入 AI 智能体,让它在没有源代码的情况下也能读懂程序。你只要描述出一个感兴趣的功能,智能体就能调用 REA 的工具去检查目标程序、追踪相关代码,并给出带证据支撑的结论。
它的目标用户相当明确:安全研究员、想研究同类产品实现方式的开发者,以及需要理解第三方程序行为的使用者。原生二进制分析可以直接对接 Hopper、Ghidra 或 IDA 等成熟引擎,而 JavaScript 的静态分析则不依赖原生引擎,装好环境就能用。
所有分析都在本机完成,输出结果会附带支撑各项结论的证据,并如实标注相关限制。相比手工在反汇编界面里一点点摸索,REA 的价值在于把「提问—检查—解释—实现」这条链路自动化,尤其适合用来研究那些只以编译产物形式发布的应用。
软件截图
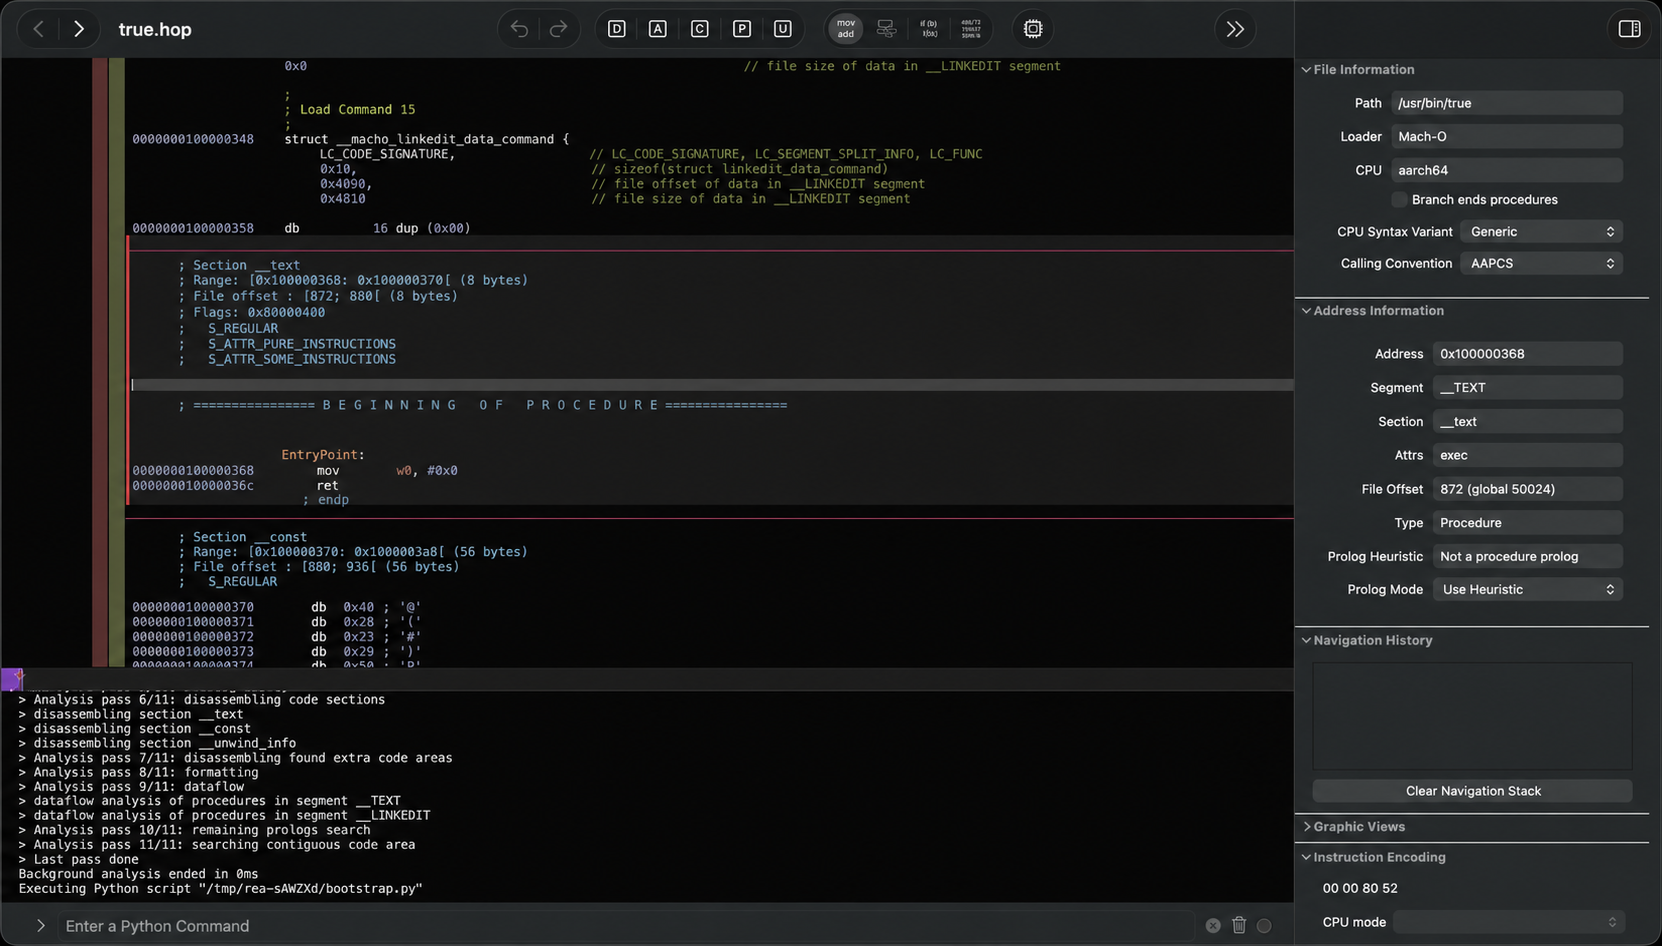
功能特色
- 智能体接入简单:一条命令即可把 REA 的 MCP 服务注册到智能体,安装过程会先展示计划变更供你批准,并自动备份原有配置、写入配套的工作流指引。
- 兼容主流智能体:支持 Claude Code、Codex、Cursor、Gemini CLI、Grok Build 等多种工具,也提供手动注册 MCP 的说明。
- 可分析的目标非常广:原生二进制文件、Go 与 Rust 二进制、WASM 工件、EVM 字节码、.NET 程序集、JavaScript 与 Electron 应用、Android APK 与设备资源、Flutter 应用、固件、Apple 应用包结构等都在覆盖范围内。
- 复用现有分析引擎:原生分析可直接使用已有的 Hopper、Ghidra 或 IDA;若缺少相关工具,也可以在你批准后由安装流程补齐。
- 证据化输出:每条发现都会附上代码引用、字符串、符号、调用关系等证据,并列出尚未确定的项,方便人工复核,避免把推测当成结论。
- 网站与运行时观察:可获取页面结构、脚本、网络观察结果和按请求抓取的截图;也能分析保存的网络捕获、数据包与录制的逻辑信号。
- 设备与进程层面:通过 adb 查看设备信息、软件包、进程、日志与转储,支持原生终端的环境还能捕获进程输出、交互与文件系统变化,并做多次运行对比。
- 终端同样可用:命令行提供 JavaScript/Electron 应用分析等能力,输出模块、导入关系与 Electron 边界及相应证据,也可安装全局命令长期使用。
- 开源且文档齐全:采用 MIT 许可,源码完全公开,官方站点与仓库提供多语言说明、图解指南和真实案例。
此版特色
- 更新机制友好:项目迭代较快,官方提供统一的自更新命令,智能体注册与工作流指引也可同步刷新到最新状态。
- 克制的结果表述:输出中明确区分「已确认」与「未知」,并附带限制说明,减少智能体臆测带来的误导。
- 全流程本机化:分析在本地完成,不依赖云端服务,配合需要额外工具的目标时由使用者自行准备,环境可控性更高。
- 安全安装体验:涉及外部工具安装时都会先征得同意,配置改动前提供预览并保留备份。